Nginx、Ingress、Kong、Istio 有什麼差別?一篇講清各種閘道
Nginx、Kong、APISIX、Ingress、Envoy、Istio……這些東西都被叫作「閘道」,但它們並不是同一類東西的不同品牌。差別主要在三處:在哪一層運作、規則從哪裡來、站在流量的哪個位置。把這三點看清楚,名字再多也不亂。
先看全貌
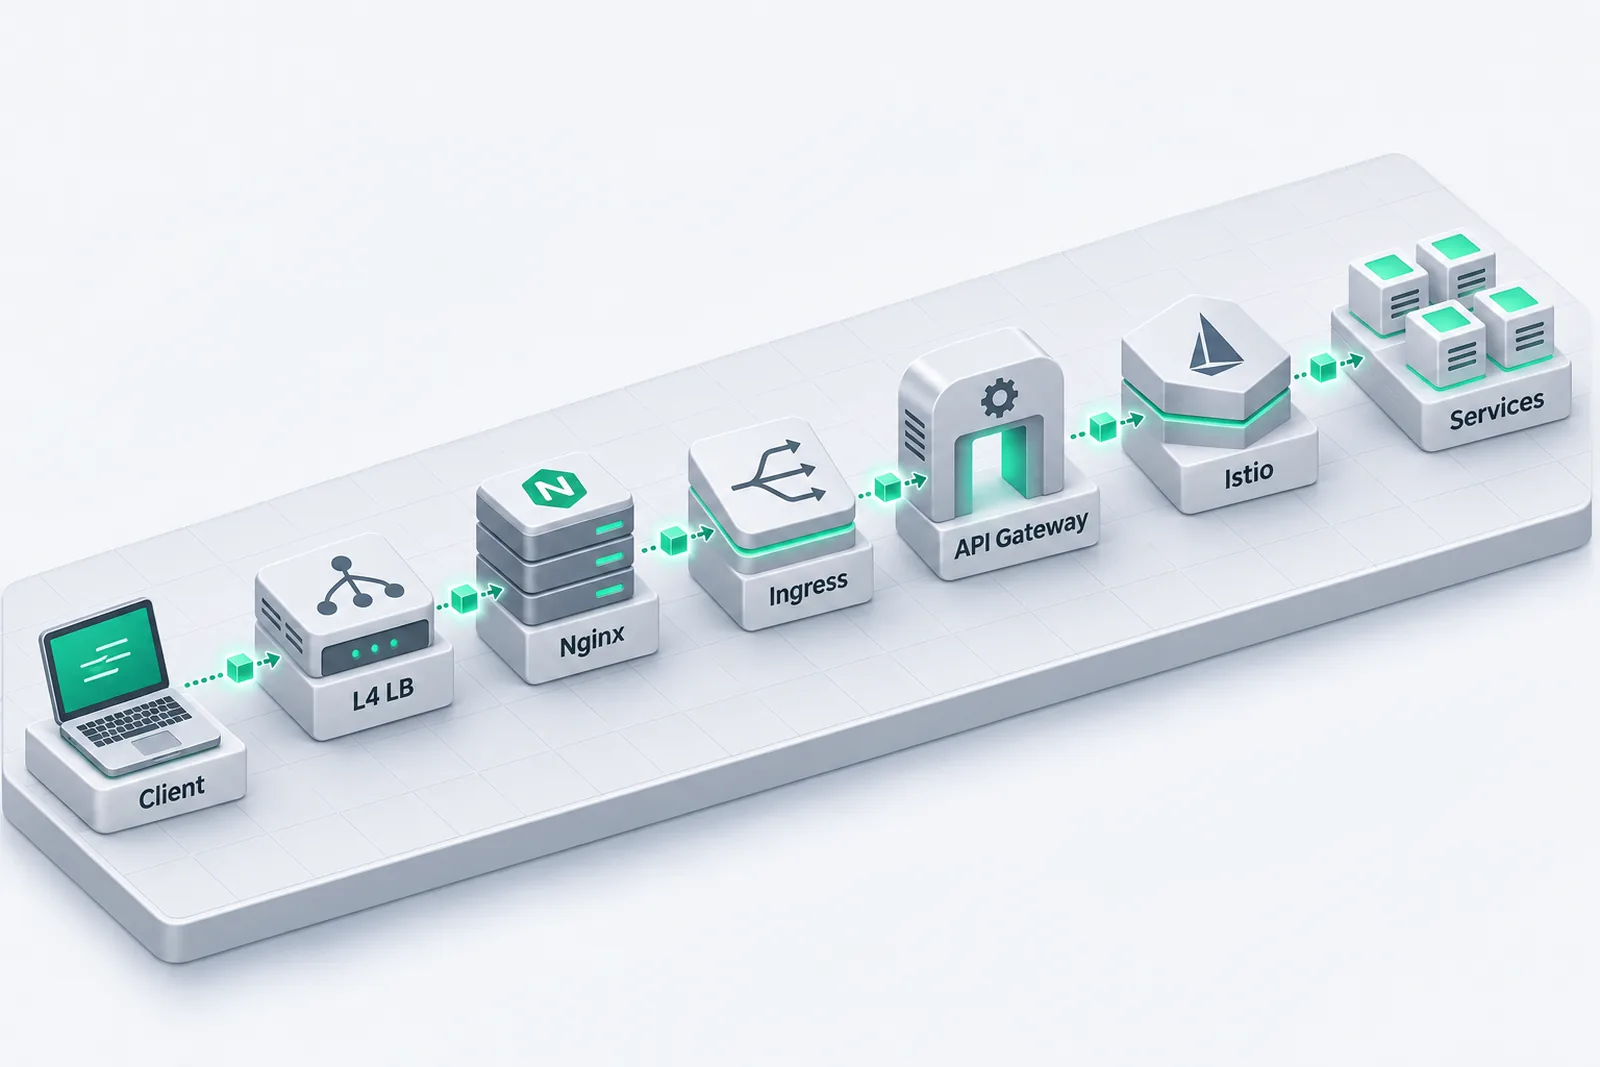
在一個規模不小的系統裡,一個請求從使用者的手機,到真正處理它的服務,可能依序經過:
- 第四層負載平衡:機房或雲端的入口,把連線分配給後面的機器。
- 反向代理(Nginx 等):處理 HTTPS、靜態檔案,依網域和路徑分流。
- 叢集入口(Ingress / Gateway API):在 Kubernetes 裡,把請求交給正確的服務。
- API 閘道(Kong、APISIX 等):身分驗證、流量限制、簽章驗證、呼叫統計。
- 服務網格(Istio 等):管理服務之間的呼叫。
不是每個系統都需要全部這些層,實務上很多層也會合併成一個元件。下面一層一層看。
第一層:反向代理和負載平衡
最早的網站只有一台伺服器,使用者直接連上來。所有雜事,比如 HTTPS 加解密、傳送圖片、等網速慢的用戶端把資料傳完,都壓在業務程式身上。
反向代理就是在伺服器前面,放一個專門的程式,所有請求先到它這裡,它處理完雜事,再把請求轉給後面的業務程式。Nginx 是最常見的反向代理。
「反向」是相對於正向代理而言。正向代理站在用戶端這邊,替一群使用者存取外部網路,比如公司的上網代理;反向代理站在伺服器端這邊,替一群伺服器接收外部請求。使用者只看得到代理,看不到後面有幾台伺服器。
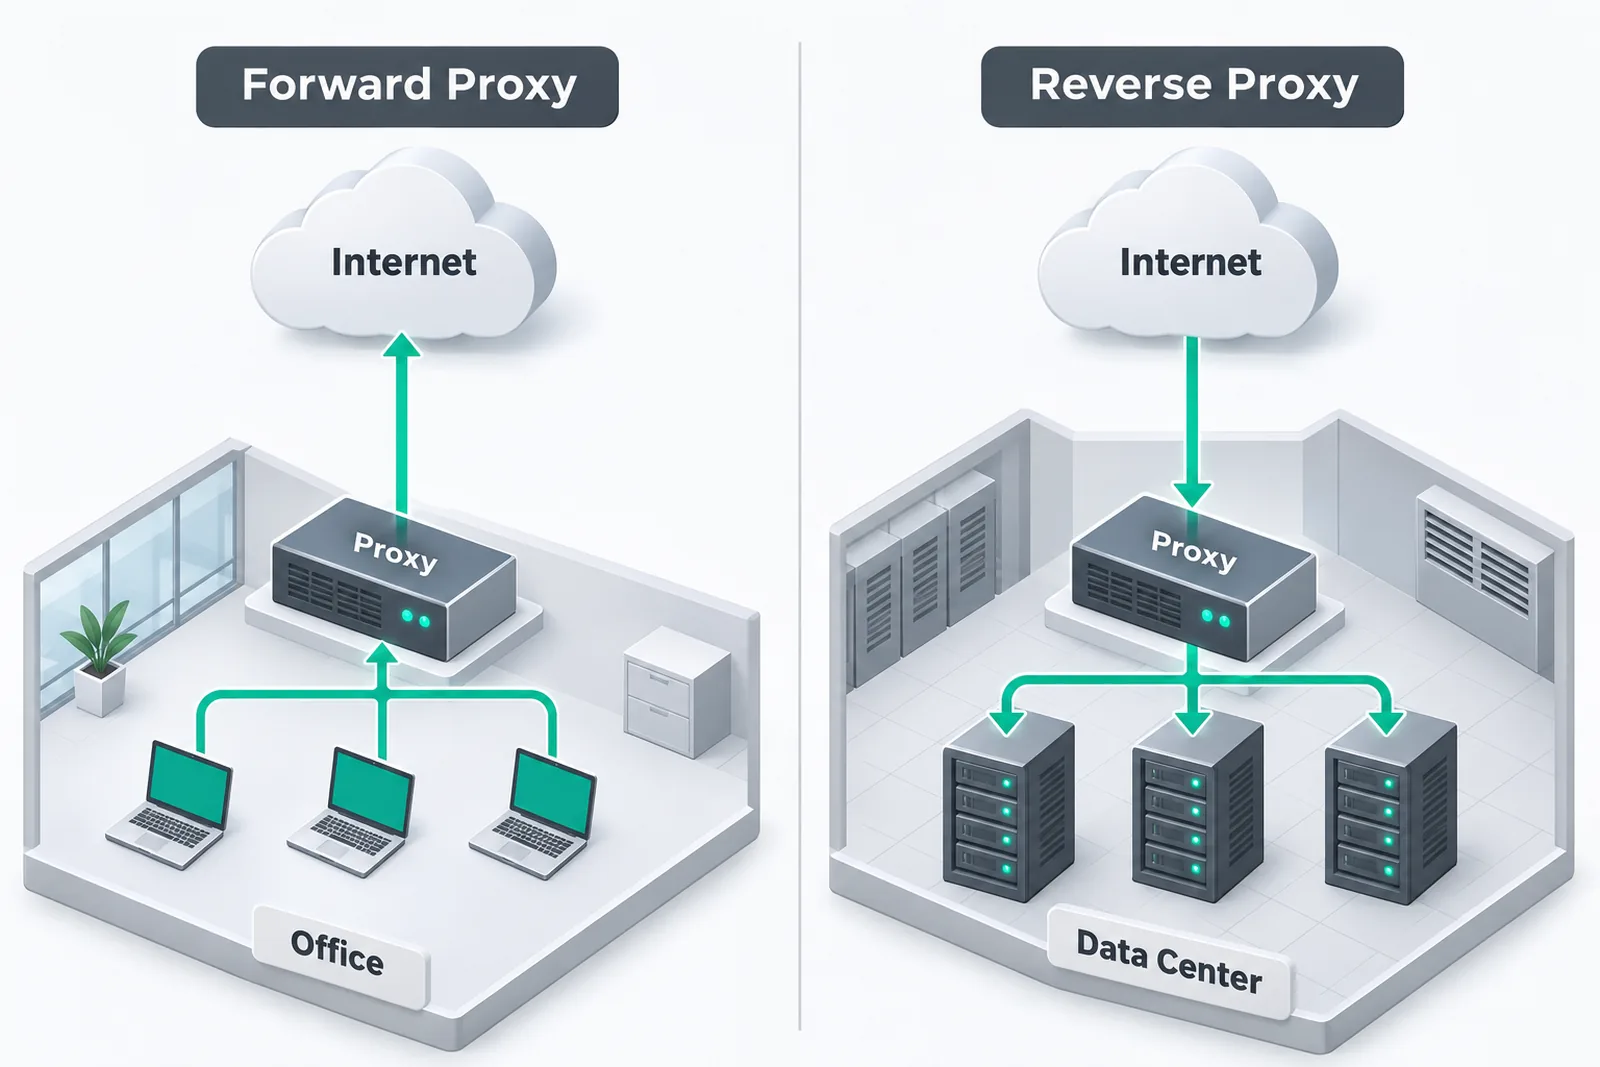
後面的伺服器增加到多台以後,代理還要決定把每個請求交給誰,先不分配給故障的機器,這就是負載平衡。
第四層和第七層的差別
負載平衡常被分成第四層和第七層,指的是它在網路模型的哪一層運作:
- 第四層(傳輸層)只看 TCP/UDP 連線的 IP 和連接埠,不解析內容,像電話總機:只依號碼把電話接到某個分機,不管你要談什麼。所以它非常快、負擔小,但無法依 URL 分流。常見的有 LVS、HAProxy 的 TCP 模式和雲端業者的網路型負載平衡。
- 第七層(應用層)會解析 HTTP,看得到網域、路徑、請求標頭、Cookie,像櫃檯:先問清楚你來辦什麼事,再帶你去對應部門。所以它能把
/api交給後端程式,把/static留給自己傳送檔案。Nginx、HAProxy 的 HTTP 模式都屬於這一類。
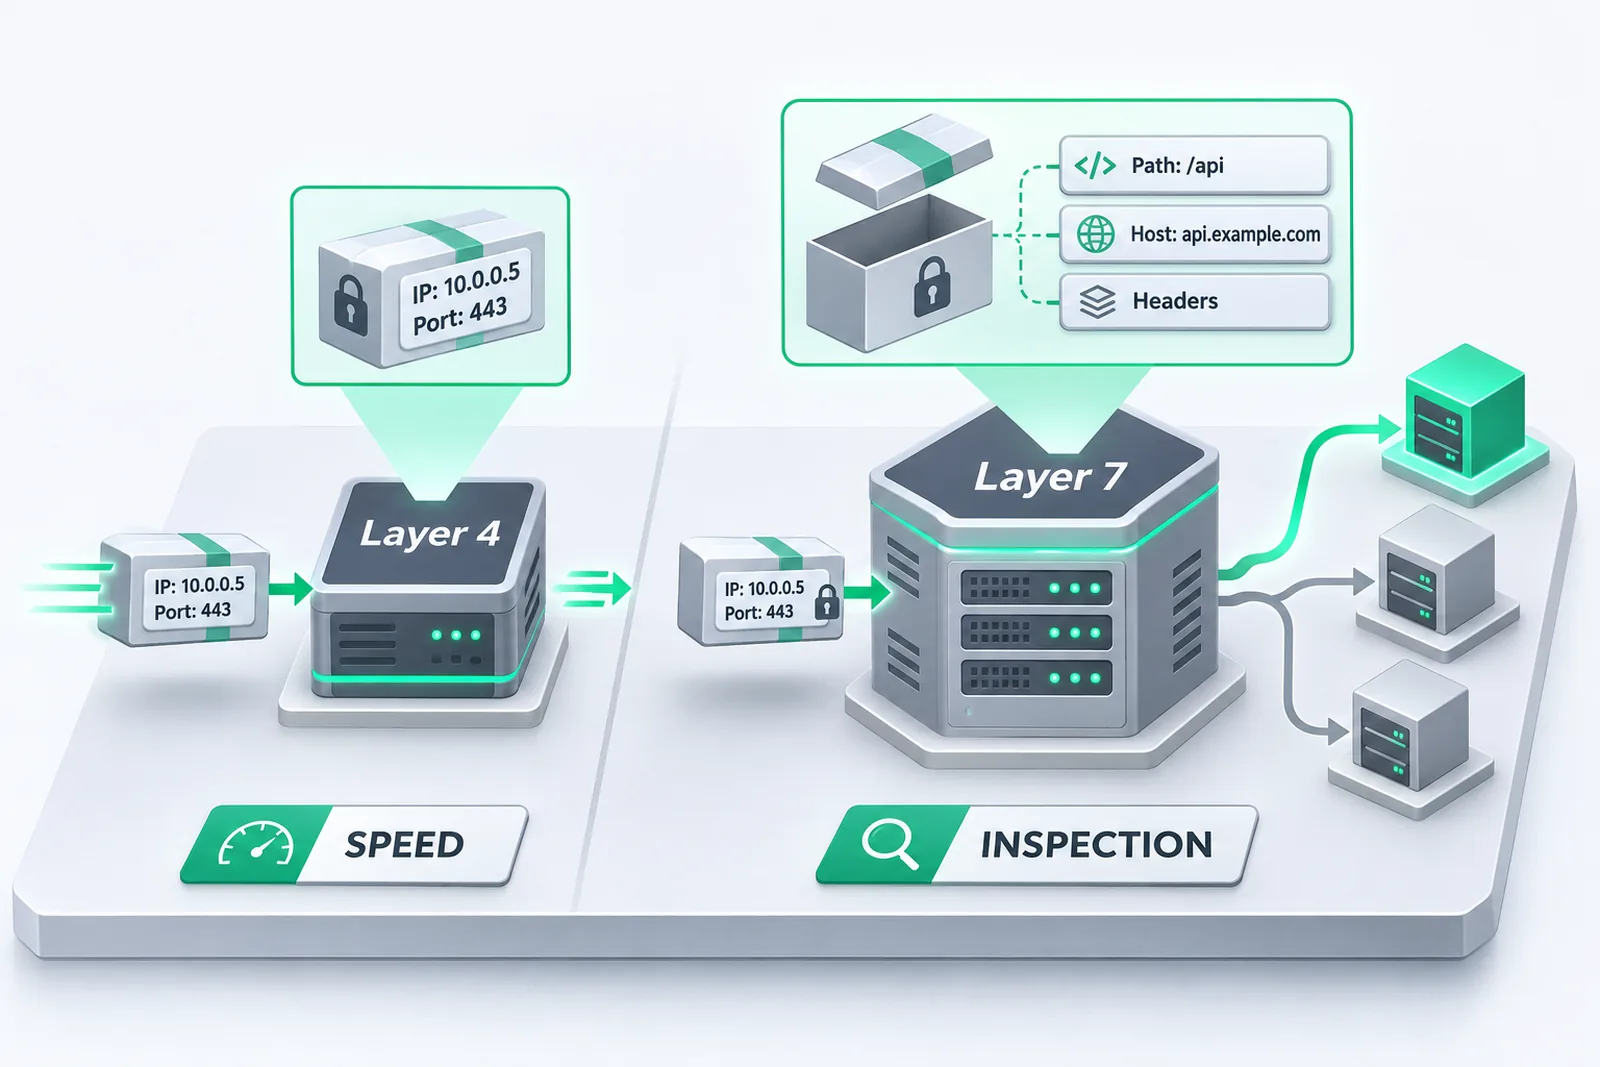
兩者經常疊在一起用:最外面一層第四層負載平衡把流量分配給多台 Nginx,Nginx 再依第七層規則分配給後面的服務。
Nginx 的規則寫在設定檔裡,後端位址也寫在檔案裡,修改後要 reload。對機器很少變動的傳統部署來說,這樣簡單又穩定。
第二層:API 閘道
系統拆成幾十個微服務、介面又開放給 App 和合作方以後,每個服務都要重複處理一批和業務無關的事:
- 身分驗證:請求帶的權杖是誰的,有沒有權限。
- 流量限制:某個呼叫端一分鐘最多呼叫幾次,超過就回傳 429。
- 防止重送攻擊和簽章驗證:請求有沒有被竄改或重複傳送。
- 觀測:每個介面的呼叫量、耗時、錯誤率。
把這些統一放到入口處理,就是 API 閘道。它和反向代理的差別,在於關心的事情不同:反向代理關心請求該去哪裡,API 閘道還關心請求是誰發的、允不允許、還剩多少額度。
常見的幾個:
- Kong 和 APISIX:都基於 OpenResty(Nginx 加上 Lua),在 Nginx 的轉送能力之上,用 Lua 外掛實作身分驗證、流量限制等功能。規則不寫在設定檔裡,而是透過管理介面寫入儲存系統:APISIX 用 etcd,Kong 常用 PostgreSQL。修改規則即時生效,不必 reload。
- Spring Cloud Gateway:一個基於 Spring 的 Java 閘道,路由和篩選器寫在程式碼或設定裡,搭配 Nacos、Eureka 這類註冊中心來探索服務。它取代了早期基於阻塞模型的 Netflix Zuul,在 Java 微服務裡很常見。
實際部署時,第四層負載平衡在最外面,API 閘道在它後面,兩者分工明確。
第三層:Kubernetes 的入口
服務搬進 Kubernetes 以後,把後端位址寫死的做法就行不通了。
在 K8s 裡,程式在 Pod 裡執行。Pod 隨時可能被重建、遷移或擴增,每次重建 IP 都會變。如果 Nginx 的設定裡寫著幾個 Pod 的 IP,發布一次版本之後,這些位址就全部失效,請求只會得到 502 或 504。
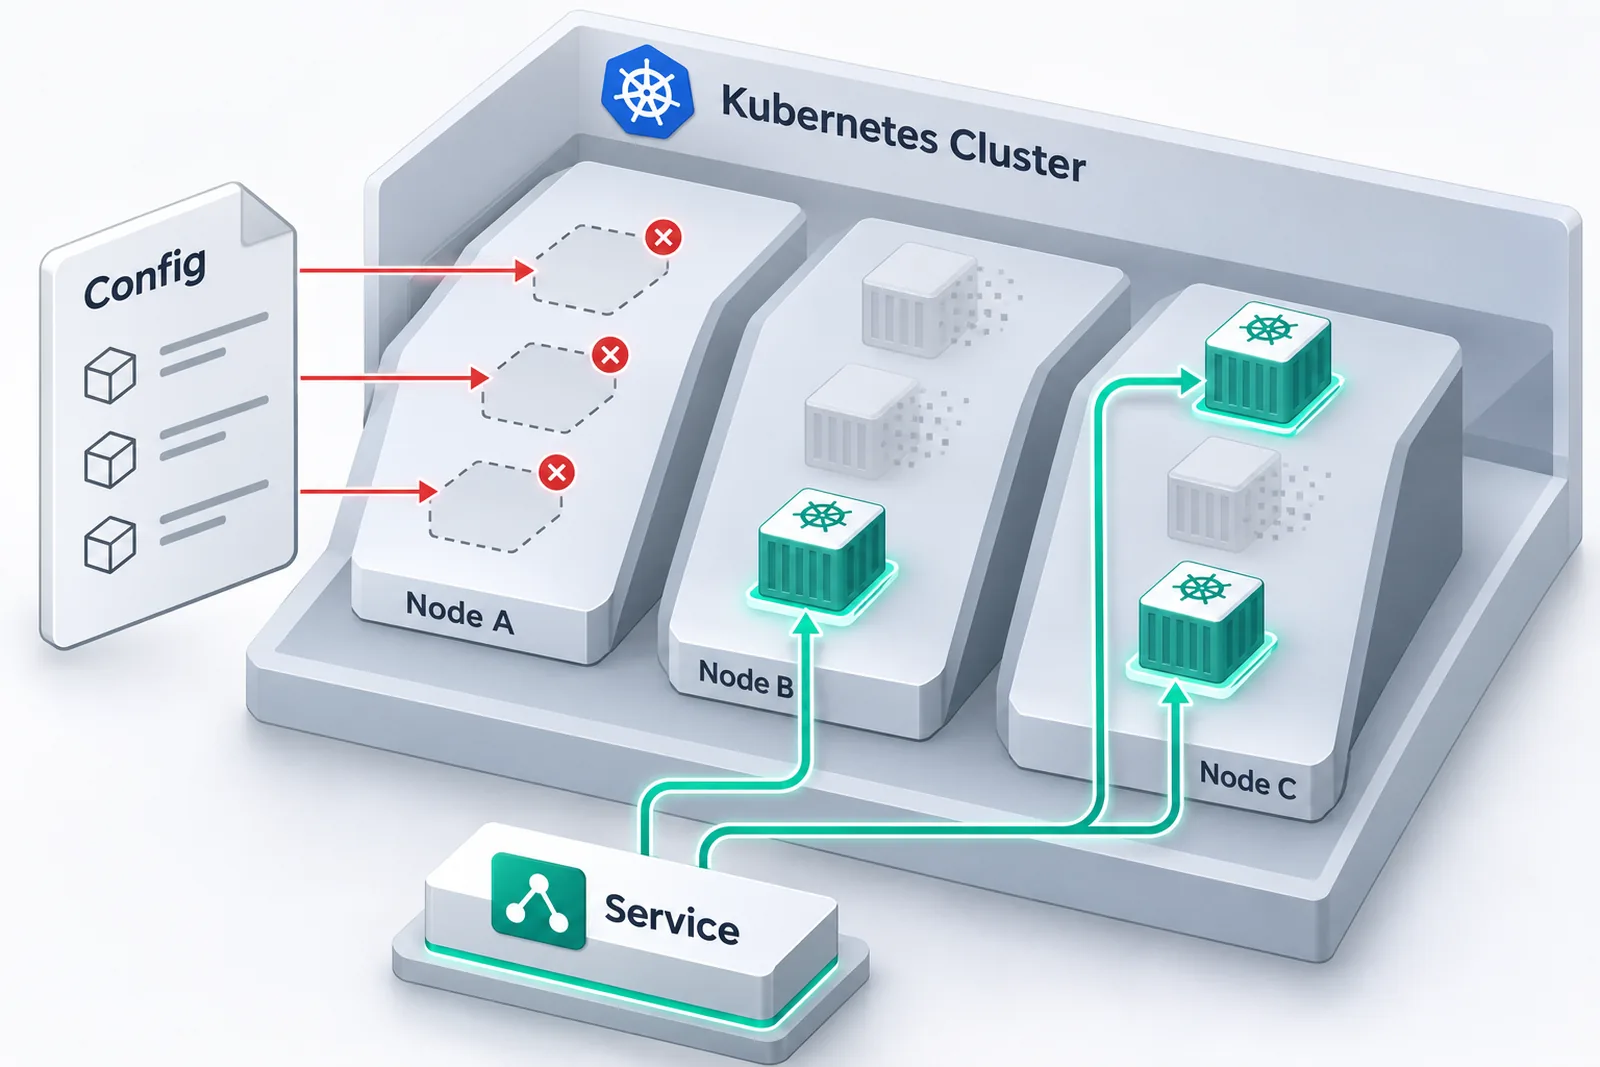
Kubernetes 的解決方法分三步:
- Service:給一組 Pod 一個固定名稱和虛擬 IP,背後的 Pod 清單由 K8s 自動維護。叢集內部互相呼叫,用 Service 名稱就好。
- LoadBalancer 類型的 Service:讓雲端業者替它分配一個外部負載平衡器。但這是一個服務配一個,而且是第四層的,服務一多,既貴又無法依路徑分流。
- Ingress:一份第七層路由規則,描述「哪個網域、哪個路徑交給哪個 Service」,讓多個服務共用一個入口。
要注意的是,Ingress 本身只是一份宣告,不會轉送任何流量。真正做事的是 Ingress Controller:它持續監聽叢集裡的 Ingress 資源,把規則翻譯成某個代理能理解的設定,並在 Pod 變動時更新後端清單。
常見的實作:
- ingress-nginx:Kubernetes 社群維護的實作,內部是一個控制器加上一個 Nginx。路由規則生成 Nginx 設定,後端 Pod 清單則透過 Lua 動態更新,Pod 擴縮不需要 reload。注意,Nginx 公司(現屬 F5)還有一個名稱很像的 NGINX Ingress Controller,是另一套程式碼。
- Traefik:以 Go 編寫,直接讀取 K8s 資源,動態更新路由。
- Kong、APISIX 等:也都提供自己的 Ingress Controller,讓 API 閘道直接充當叢集入口。
從 Ingress 到 Gateway API
Ingress 標準只定義了網域、路徑和 TLS 憑證。依比例漸進發布、依請求標頭分流、逾時和重試這些常見需求,都不在標準裡,各家實作只能透過註解(annotation)或自訂資源擴充,換一個控制器,設定就得重寫。
註解也帶來了安全問題。2025 年 3 月,Wiz 揭露了 ingress-nginx 的一組漏洞(IngressNightmare),其中最嚴重的 CVE-2025-1974 評分 9.8,能在特定條件下,透過注入設定控制整個叢集。社群版 ingress-nginx 隨後宣布退役,已於 2026 年 3 月停止維護,官方建議遷移到 Gateway API。
Gateway API 是 Kubernetes 社群設計的新一代入口標準,它把一份 Ingress 拆成幾種資源,分別由不同角色負責:
依比例漸進發布、依請求標頭比對等能力,成了標準欄位,比如漸進發布 10%,就是兩個後端的權重分別寫 90 和 10,換哪家實作都認得。
名稱容易混淆:Gateway API 不是 API 閘道。前者是 Kubernetes 的一套資源標準,後者是一類產品。Kong、APISIX 等 API 閘道的控制器,現在也都支援 Gateway API。
常見的實作之一是 Envoy Gateway。Envoy 是 Lyft 在 2016 年開源的 C++ 代理,它不從設定檔讀取規則,而是透過一組叫 xDS 的 API,從控制平面即時接收設定,所以路由變更不需要重新啟動或 reload。
第四層:服務網格
前面幾層管的都是從外面進來的請求。但在微服務系統裡,服務之間的呼叫量往往遠大於外部請求,它們同樣需要重試、逾時、斷路、加密和漸進發布,而這些請求根本不經過入口閘道。
服務網格的做法是:在每個服務旁邊放一個代理,叫 sidecar(邊車)。服務送出和收到的所有請求,都先經過它,重試、加密這些事就從業務程式碼移到了代理裡。成百上千個 sidecar 的規則,由一個控制平面統一傳送。
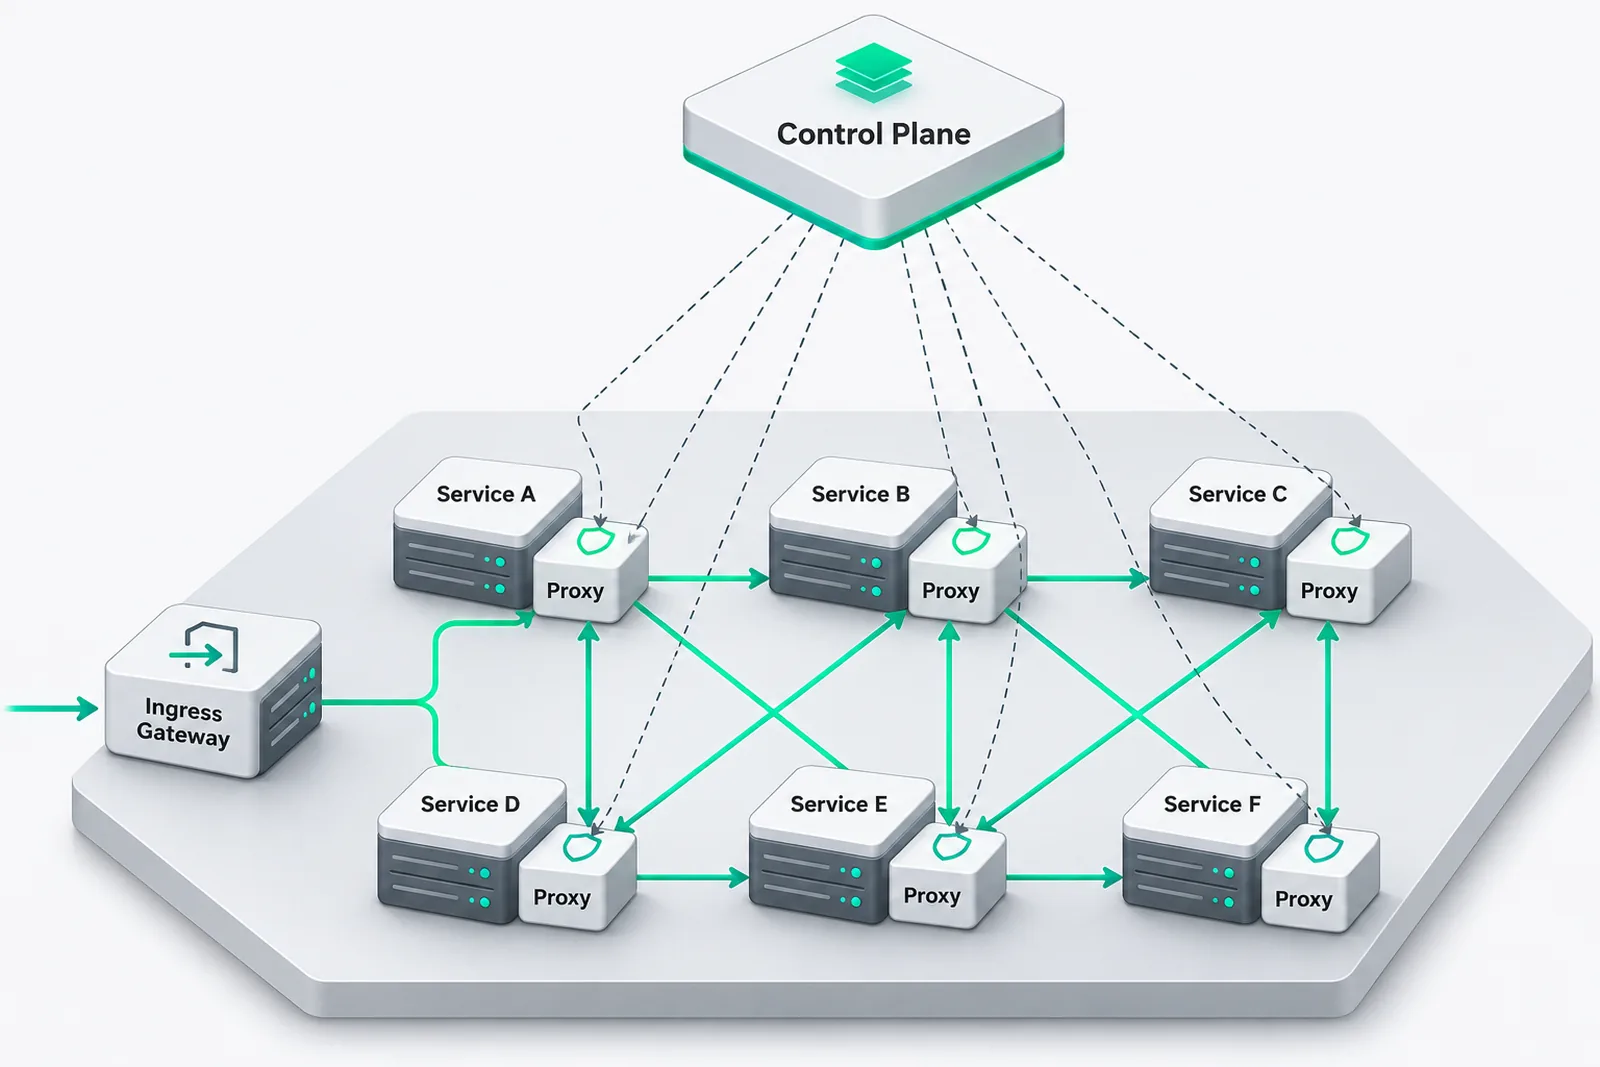
Istio 是最常見的服務網格:控制平面叫 istiod,sidecar 用的是 Envoy。Istio 現在還有不帶 sidecar 的 ambient 模式:每個節點上的 ztunnel 處理第四層,需要第七層功能時,再加 waypoint 代理。
描述流量方向時,常用兩個詞:從外部進入叢集的是南北向流量,服務之間的是東西向流量。服務網格主要管東西向。
外部流量要進入網格,也需要一個入口,就是 Istio Ingress Gateway:一個獨立部署的 Envoy,同樣由 istiod 管理。請求從這裡進來後,就和網格內部的呼叫遵循同一套身分、加密和路由規則。
它和 Envoy Gateway 都用 Envoy、都支援 Gateway API,差別在定位:Istio 的入口是網格的一部分,適合已經在用 Istio 的叢集;Envoy Gateway 只負責叢集入口,不需要服務網格。
比較一覽
| 元件 | 運作層級 | 規則從哪裡來 | 位置 | 底層引擎 |
|---|---|---|---|---|
| LVS / 雲端負載平衡 | 第四層 | 設定或雲端控制台 | 機房 / 雲端入口 | Linux 核心 / 雲端業者 |
| Nginx、HAProxy | 第七層(也支援第四層) | 設定檔,修改後要 reload | 機房入口 | Nginx / HAProxy |
| Kong、APISIX | 第七層 + 呼叫端身分 | 管理介面寫入資料庫,即時生效 | API 入口 | OpenResty |
| Spring Cloud Gateway | 第七層 + 呼叫端身分 | 程式碼或設定 + 註冊中心 | API 入口 | Java(Spring) |
| ingress-nginx | 第七層 | K8s Ingress 資源,控制器生成設定 | 叢集入口 | Nginx |
| Traefik | 第七層 | 直接讀取 K8s 資源 | 叢集入口 | Go |
| Envoy Gateway | 第七層 | Gateway API 資源,經 xDS 傳送 | 叢集入口 | Envoy |
| Istio | 第四層 + 第七層,帶有服務身分 | istiod 經 xDS 傳送 | 服務之間 + 網格入口 | Envoy |
名字雖多,底層真正轉送流量的引擎主要就三類:Nginx / OpenResty(Nginx、Kong、APISIX、ingress-nginx),Envoy(Envoy Gateway、Istio,還有阿里開源的 Higress),以及各自獨立實作的 HAProxy、Traefik、Spring Cloud Gateway。引擎決定了效能特性,名稱之間的差別,更多在於規則怎麼設定、站在什麼位置。
怎麼選
- 傳統部署、沒用 Kubernetes:Nginx 或 HAProxy 就夠用;需要統一身分驗證和流量限制時,加 Kong 或 APISIX;Java 技術組合也可以用 Spring Cloud Gateway。
- 正在用 Kubernetes:新專案優先選支援 Gateway API 的實作,比如 Envoy Gateway;還在用社群版 ingress-nginx 的,應該規劃遷移。
- 如果服務之間的呼叫,已經需要統一管理重試、逾時或加密,再考慮服務網格。用了 Istio,入口通常也用它內建的 Ingress Gateway。
最後一點:每加一層閘道,延遲增加通常不大,真正的成本是多了一個需要部署、監控和升級的元件。小專案一個 Nginx 往往就夠了,等問題真的出現,再加下一層。